
Produktleitfaden
Audit von WhatsApp-Konversationen: Unerfüllte Kundenversprechen erkennen und nachholen
Erfahren Sie, wie Sie einen Audit-Workflow für WhatsApp-Konversationen aufbauen, um Versäumnisse zu erkennen und den Kundenservice zu verbessern.
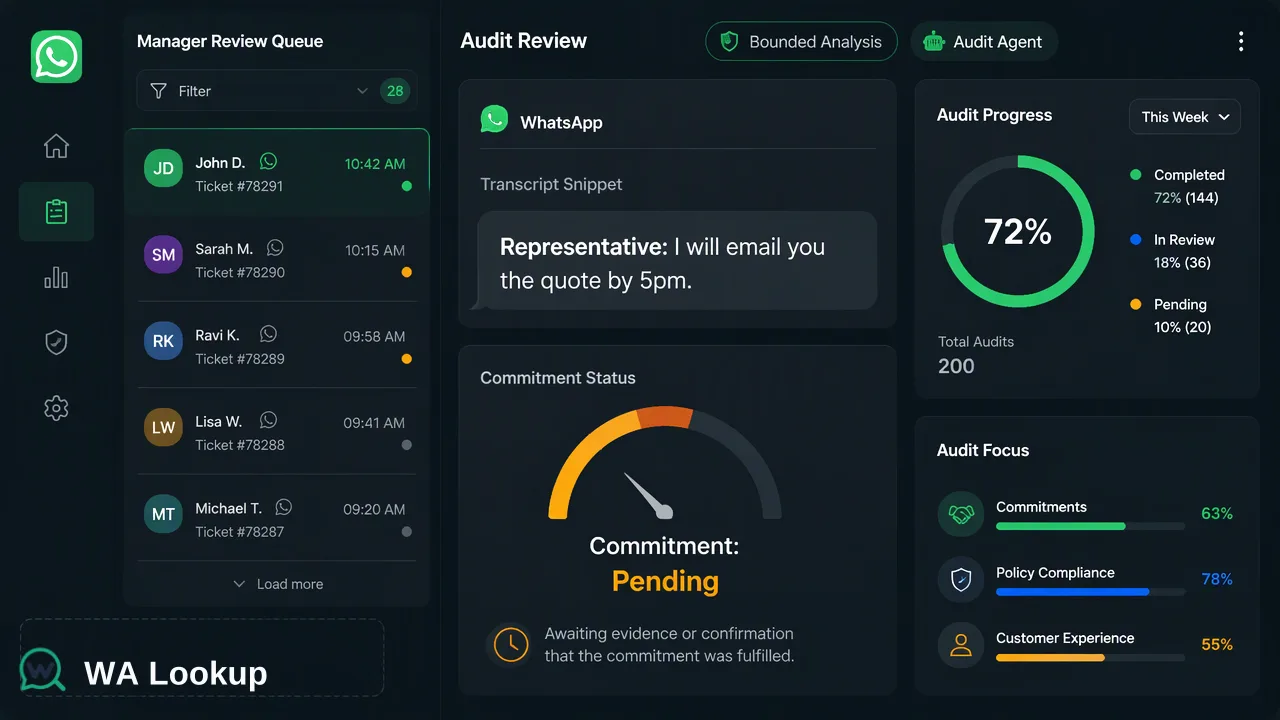
Implementieren Sie einen strukturierten Audit-Workflow für WhatsApp-Konversationen, um Verzögerungen im Posteingang zu identifizieren, unerfüllte Kundenversprechen durch begrenzte Audit-Agenten aufzudecken und Wiederherstellungsaufgaben an eine Prüfwarteschlange für Manager weiterzuleiten.
Ein Audit-Workflow für WhatsApp-Konversationen unterstützt Support- und Betriebsteams dabei, unerfüllte Kundenversprechen zu erkennen, bevor oder kurz nachdem ein Ticket als gelöst markiert wurde. Durch den Einsatz begrenzter Audit-Agenten, die den aktuellen Nachrichtenverlauf anhand expliziter Geschäftskriterien prüfen, können Unternehmen fehlende Angebote, vergessene Rückrufe und unbeantwortete Fragen identifizieren, ohne jedes Transkript manuell durchsehen zu müssen. Die Weiterleitung markierter Dialoge in eine dedizierte Prüfwarteschlange für Manager trennt die analytische Bewertung von der kundenorientierten Ausführung und schafft einen geordneten Weg, um Servicelücken zu schließen und gleichzeitig Kommunikationsstandards zu wahren.
Das operative Risiko von Verzögerungen im Kundensupport
Der Kundensupport über Messaging-Kanäle verläuft oft sehr schnell. In Betrieben mit hohem Volumen bearbeiten Supportmitarbeiter gleichzeitige Threads, wechseln zwischen Drittanbietersoftware und verwalten komplexe Kundenanfragen in Echtzeit. Diese operative Intensität führt häufig zu einem Fehlermuster, das als Verzögerung im Posteingang bekannt ist.
Eine Verzögerung im Posteingang tritt auf, wenn eine Kundensupport-Konversation als gelöst oder geschlossen markiert wird, bevor alle vom Mitarbeiter gemachten Zusagen tatsächlich erfüllt wurden. Beispiele hierfür sind:
- Ein Mitarbeiter verspricht, innerhalb von zwei Stunden ein detailliertes Preisangebot per E-Mail zu senden, schließt das Ticket jedoch nach einer allgemeinen Grußformel.
- Ein Agent versichert dem Kunden, dass ein technischer Spezialist ein Fehlerprotokoll prüfen wird, versäumt es jedoch, das entsprechende interne Eskalationsticket zu erstellen.
- Ein Kunde stellt zwei verschiedene Fragen, aber der Support-Agent beantwortet nur die erste Frage, bevor er die Sitzung beendet.
Wenn Konversationen mit unerfüllten Versprechen enden, sinkt die Kundenzufriedenheit, die Anzahl der erneuten Kontakte steigt und die operative Reibung nimmt zu. Eine manuelle Überwachung von Tausenden von Konversationen pro Woche ist für Support-Manager praktisch unmöglich, weshalb systematische Audit-Workflows unerlässlich sind, um Servicelücken zu identifizieren, bevor sie zur Kundenabwanderung führen.
Warum schlüsselwortbasierte Regeln bei der Erkennung gebrochener Versprechen versagen
Die traditionelle Qualitätssicherung im Kundenservice stützt sich stark auf Schlüsselwortabgleiche, Regex-Regeln oder einfache Phrasensuchen. Während Schlüsselwortfilter offensichtliche Auslöser wie Obszönitäten oder spezifische Abrechnungsbegriffe identifizieren können, versagen sie konsequent bei der Bewertung der Vollständigkeit von Konversationen.
Kontextabhängige Versprechen können nicht durch isolierte Wörter verstanden werden. Eine Regel, die nach dem Wort "Angebot" sucht, kann nicht feststellen, ob der Mitarbeiter tatsächlich das Preisdokument bereitgestellt, eine klärende Frage gestellt oder versprochen hat, das Dokument später zu liefern. Ebenso markiert die Erkennung von Phrasen wie "Ich werde mich darum kümmern" zwar, dass ein Versprechen gegeben wurde, kann aber nicht feststellen, ob das Nachfassen in einer nachfolgenden Nachricht erfolgte.
| Erkennungsmethode | Kontextverständnis | Falsch-Positiv-Rate | Operative Einschränkung |
|---|---|---|---|
| Schlüsselwortabgleich | Niedrig | Hoch | Markiert spezifische Wörter ohne Prüfung des Lösungsstatus |
| Regex-String-Filter | Niedrig | Moderat | Unfähig, Konversationssequenzen oder Absichten zu parsen |
| Begrenzte Audit-Agenten | Hoch | Niedrig | Bewertet Versprechenserstellung gegenüber nachfolgender Erfüllung |
Da Konversationsfehler von der Sequenz, dem Kontext und Aktionen in externen Tools abhängen, benötigen Teams Audit-Mechanismen, die die Beziehung zwischen Aussagen über den gesamten Nachrichtenaustausch hinweg bewerten.
Implementierung begrenzter Audit-Agenten für die Transkriptanalyse
Um die Einschränkungen des Schlüsselwortabgleichs zu überwinden, können Unternehmen begrenzte automatisierte Audit-Agenten einsetzen. Ein begrenzter Audit-Agent ist ein automatisierter analytischer Prozess, der darauf ausgelegt ist, Chat-Transkripte anhand strenger, vordefinierter Geschäftsregeln zu bewerten, anstatt mit offener Autonomie zu arbeiten.
Das Design eines effektiven Audit-Agenten erfordert klare Verhaltensbeschränkungen:
- Definierte Geschäftskriterien: Der Agent muss Transkripte anhand expliziter Fragen bewerten, wie zum Beispiel: "Hat der Kunde nach einem Preis gefragt?", "Hat der Agent versprochen, ein Angebot zu liefern?" und "Enthält das Transkript die Zustellung dieses Angebots vor dem Abschluss?"
- Schreibgeschützter Betrieb: Der Audit-Agent darf niemals Zugriff auf kundenorientierte Kommunikationskanäle haben. Er verarbeitet gespeicherte Nachrichtenverläufe asynchron oder bei Ticket-Abschluss-Auslösern und gibt nur strukturierte Bewertungsmetadaten aus.
- Trennung von Argumentation und Ausführung: Die Aufgabe des Agenten ist rein analytisch. Er bewertet, ob eine Verpflichtung erfüllt wurde, und dokumentiert seine Argumentation.
Durch die Trennung von analytischer Schlussfolgerung und externer Aktion vermeiden Supportteams unbeabsichtigte automatisierte Nachrichten und erfassen gleichzeitig objektive Aufzeichnungen über ungelöste Serviceverpflichtungen.
Strukturierung einer effektiven Prüfwarteschlange für Manager
Die Erkennung einer unerfüllten Verpflichtung ist nur dann nützlich, wenn Betriebsteams über einen praktischen Mechanismus verfügen, um auf das Ergebnis zu reagieren. Das direkte Wiedereröffnen jedes markierten Tickets im aktiven Posteingang eines Agenten birgt das Risiko, Kunden zu verwirren und das Personal zu überfordern. Stattdessen leiten Unternehmen Audit-Ergebnisse in eine dedizierte Prüfwarteschlange für Manager weiter.
Eine strukturierte Prüfwarteschlange präsentiert markierte Konversationen mit Kontext:
- Transkript-Ausschnitt: Hebt den spezifischen Austausch hervor, bei dem der Mitarbeiter eine Verpflichtung eingegangen ist.
- Identifizierte fehlende Aktion: Details zum fehlenden Artefakt, wie ein nicht gesendeter Kostenvoranschlag oder eine unbeantwortete Produktanfrage.
- Audit-Vertrauen und Begründung: Erklärt, warum der Audit-Agent festgestellt hat, dass die Aktion nicht erfüllt wurde.
- Empfohlener Wiederherstellungspfad: Schlägt nächste Schritte vor, wie die Zuweisung eines erfahrenen Mitarbeiters, um die angeforderte Dokumentation zu senden.
Diese Prüfwarteschlange ermöglicht es Vorgesetzten, die Ergebnisse des Agenten in Sekunden zu verifizieren. Wenn der Vorgesetzte eine unerfüllte Verpflichtung bestätigt, kann er einen geeigneten Mitarbeiter beauftragen, Kontakt aufzunehmen und die versprochenen Informationen zu liefern. Dieser Prozess wahrt die Verantwortlichkeit, unterstützt Coaching-Möglichkeiten und schließt systematisch Servicelücken.
Kanalhygiene und Kontopräsenz bei der Wiederherstellungsansprache
Wenn Manager bestätigen, dass eine Kundenansprache erforderlich ist, um ein übersehenes Versprechen zu erfüllen, ist die Wahrung der Kanalhygiene ein wichtiger technischer Schritt. Bevor ausgehende Nachfassaktionen auf Messaging-Plattformen initiiert werden, sollten Teams sicherstellen, dass die Telefonnummer des Empfängers internationalen Standards entspricht und ein zugängliches Plattformkonto darstellt.
Nummern, die im Standardformat ITU-T Recommendation E.164 formatiert sind, gewährleisten eine konsistente Weiterleitung über Telekommunikationsplattformen hinweg. Darüber hinaus können Betriebsteams Registrierungssignale über dedizierte Verifizierungs-APIs wie WA Lookup abfragen. Das Übermitteln einer E.164-Kennung an den synchronen Verifizierungs-Endpunkt (POST /api/v1/check mit service_type auf ws gesetzt) liefert ein Kontopräsenzsignal, das anzeigt, ob die Telefonnummer derzeit auf WhatsApp registriert ist.
Die Überprüfung der Kontopräsenz bietet mehrere operative Vorteile:
- Bestätigt die Erreichbarkeit der Plattform zum Zeitpunkt der Prüfung, bevor Kundenwiederherstellungsnachrichten versendet werden.
- Informiert das Support-Routing, indem identifiziert wird, ob die Ansprache über WhatsApp erfolgen sollte oder auf einen alternativen verifizierten Kanal, wie E-Mail, umgestellt werden muss.
- Unterstützt die Einhaltung der WhatsApp Business Messaging Policy, die eine vorherige Opt-in-Genehmigung vor dem Senden geschäftlicher Kommunikation erfordert, unter Berücksichtigung der Grundsätze zur Datenminimierung gemäß GDPR Article 5 (Regulation (EU) 2016/679).
FAQ
Wie können Teams unerfüllte Versprechen in WhatsApp-Chats ohne manuelle Überprüfung erkennen?
Teams können unerfüllte Verpflichtungen erkennen, indem sie automatisierte Audit-Agenten über geschlossene oder ausstehende Chat-Transkripte laufen lassen. Anstatt von Managern zu verlangen, jeden Nachrichten-Thread zu lesen, bewertet ein Audit-Agent den Dialog anhand strukturierter Kriterien – wie die Überprüfung, ob eine versprochene Angebotsdatei tatsächlich angehängt wurde oder ob eine versprochene Rückrufzeit im Ticketsystem erfasst wurde. Wenn eine Lücke identifiziert wird, erstellt der Agent einen Eintrag in einer Prüfwarteschlange für Manager zur menschlichen Bestätigung.
Was ist der operative Unterschied zwischen Schlüsselwortverfolgung und Audit-Agenten?
Die Schlüsselwortverfolgung basiert auf statischem String-Abgleich, der spezifische Begriffe wie "Angebot" oder "morgen" unabhängig vom Konversationskontext markiert. Begrenzte Audit-Agenten bewerten die Konversationssequenz und -absicht und verifizieren, ob eine explizite Verpflichtung, die früher im Thread eingegangen wurde, durch nachfolgende Interaktionen erfüllt wurde, bevor der Dialog endete.
Wie können Unternehmen verhindern, dass Audit-Agenten versehentlich Kunden anschreiben?
Unternehmen müssen eine strikte Trennung zwischen der analytischen Argumentation des Audit-Agenten und kundenorientierten Nachrichtensystemen aufrechterhalten. Der Audit-Agent sollte in einer schreibgeschützten Umgebung arbeiten, in der seine einzige Ausgabe strukturierte Daten sind – wie Risikomarkierungen, Zusammenfassungen und Audit-Protokolle, die direkt an eine interne Prüfwarteschlange gesendet werden.
Welche Rolle spielt die Telefonnummernverifizierung bei Workflows zur Service-Wiederherstellung?
Wenn Teams Nachfassnachrichten für markierte Konten vorbereiten, hilft die Verifizierung der Zielnummern dabei, die operative Datenhygiene aufrechtzuerhalten. Die Überprüfung der Plattform-Kontopräsenz über einen synchronen Lookup-Dienst bestätigt, ob die Telefonnummer des Kunden zum Zeitpunkt der Prüfung weiterhin im Messaging-Netzwerk registriert ist.
Mehr erfahren
Wählen Sie die Produktinformationen, die zum nächsten Schritt in Ihrem Workflow passen.