
Produktleitfaden
Datenschutz und Compliance in Workflows zur Telefonnummernprüfung: Ein Best-Practice-Leitfaden
Best Practices für Datenschutz und Compliance bei der Telefonnummernprüfung – mit Datenminimierung und synchronen Signalen zur Plattformregistrierung.
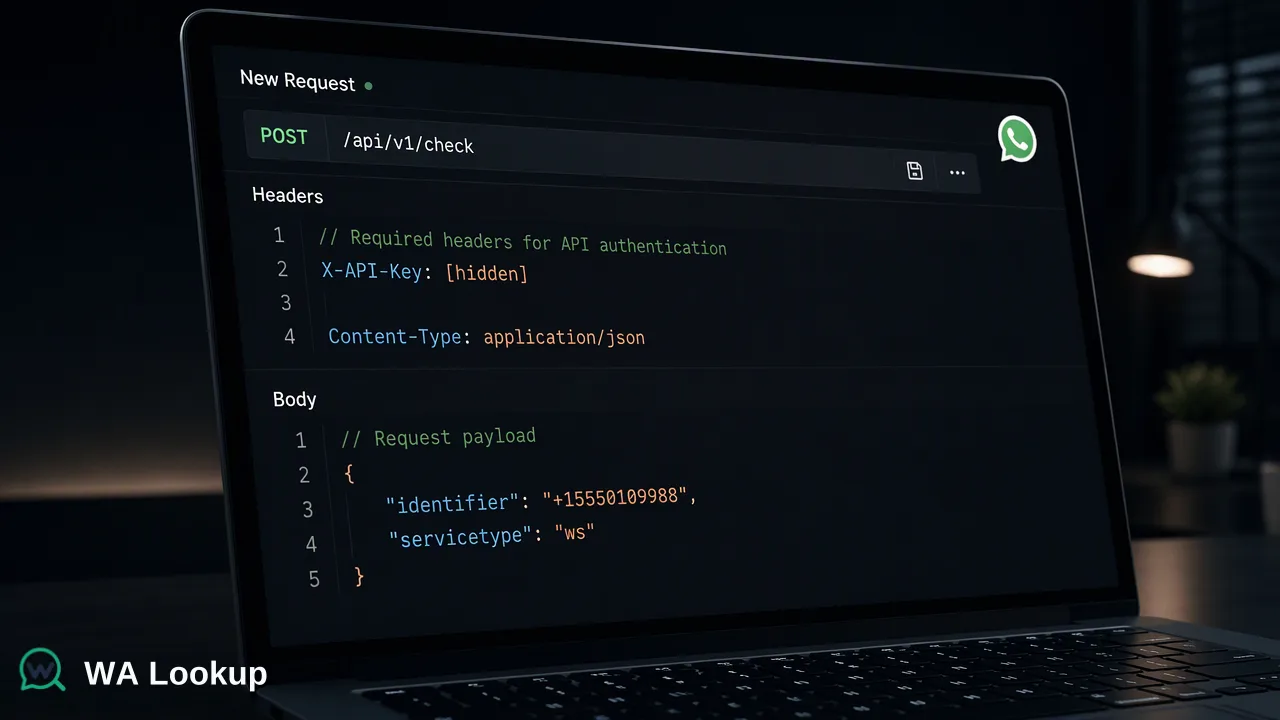
Ein umfassender Leitfaden für technische und geschäftliche Teams, um Datenschutz und regulatorische Compliance zu wahren, wenn synchrone Telefonnummernprüfungen und Prüfungen der Plattformregistrierung in Kunden-Workflows eingebunden werden.
Datenschutz bei der Telefonnummernprüfung beruht auf Datenminimierung – der Erhebung nur der Signale, die für eine Aufgabe erforderlich sind – und auf transparenter Verarbeitung. Indem Unternehmen Registrierungsprüfungen in Echtzeit nutzen, statt dauerhafte Identitätsdaten zu speichern, können sie Listenhygiene und operative Effizienz verbessern und zugleich globale Datenschutzstandards einhalten.
Die Grundlage einer datenschutzorientierten Prüfung
Wirksame Prüf-Workflows müssen der Datenminimierung Vorrang geben, indem sie nur notwendige Signale anfordern. Datenminimierung bedeutet, Datenerhebung und -verarbeitung auf die Informationen zu beschränken, die für den vorgesehenen Dienst unbedingt erforderlich sind. Wenn Unternehmen die Telefonnummernprüfung in ihre Systeme einbinden, hilft die Konzentration auf spezifische Erreichbarkeitssignale, das Vertrauen der Nutzer und die operative Sicherheit zu wahren. Moderne Kommunikationsstrategien stützen sich auf genaue Kontaktdaten, um die Ansprache zu optimieren und die Listenhygiene zu unterstützen. Mit einem Signal zur Plattformregistrierung erhalten Teams einen Echtzeitindikator dafür, ob eine Telefonnummer derzeit auf einer bestimmten Messaging-Plattform registriert ist. Dieser Ansatz ermöglicht es Unternehmen, Zielgruppen zu segmentieren und Kommunikation effizient zu steuern, ohne umfangreiche personenbezogene Daten erheben oder speichern zu müssen. Die Einhaltung dieser Grundsätze stellt sicher, dass Prüfprozesse operative Ziele unterstützen und zugleich mit globalen Datenschutzstandards im Einklang bleiben.
Datenminimierung in API-Workflows umsetzen
Die technische Umsetzung spielt eine entscheidende Rolle bei der Durchsetzung des Datenschutzes. Die WA Lookup Plattform bietet eine synchrone REST-API, mit der sich der WhatsApp-Registrierungsstatus und Kontosignale für eine übermittelte Telefonnummer prüfen lassen. Um die Datenminimierung sicherzustellen, verlangt die API, dass Teams genau angeben, welche Informationen sie für ihre Geschäftsregel benötigen. Der dokumentierte Anfragevertrag nutzt POST /api/v1/check mit den Headern X-API-Key und Content-Type: application/json. Der JSON-Body muss eine E.164-formatierte Telefonnummer und einen bestimmten service_type enthalten. Indem Unternehmen ws für die einfache Registrierung, ws_avatar für Avatar-Verfügbarkeit und URL oder ws_business für Signale zum Business-Profil wählen, steuern sie den Umfang der angeforderten Daten genau. Dieser feingranulare Ansatz stellt sicher, dass Systeme nur genau die Felder verarbeiten, die für den unmittelbaren Workflow erforderlich sind, und verhindert eine übermäßige Erhebung von Metadaten.
Transparenz und Umgang mit Metadaten
Transparenz darüber, wie Prüfmetadaten erzeugt und gespeichert werden, ist für die Einhaltung der Compliance unerlässlich. Prüfsignale sind flüchtig und sollten in automatisierten Systemen auch so behandelt werden. Die WA Lookup API unterstützt dies, indem sie Ergebnisse synchron zurückgibt: Jeder Prüf-Endpunkt liefert sein Ergebnis in der auslösenden HTTP-Antwort. Es gibt keine asynchronen Workflows mit Task-Übermittlung, Polling, Callbacks oder Downloads. Der äußere Antwortumschlag einer abgeschlossenen Prüfung besteht aus code, msg und data. Das öffentliche Datenobjekt enthält nur die angeforderten Felder, etwa service_type, identifier und registered. Kann eine Prüfung nicht entschieden werden, gibt die API einen Geschäftscode ungleich null und kein abgeschlossenes Ergebnisobjekt zurück. Dieses deterministische Verhalten stellt sicher, dass Systeme keine mehrdeutigen Datensätze speichern. Zudem sollte automatisiertes Logging zur Fehlerbehebung eingesetzt werden, ohne unnötige personenbezogene Daten zu erfassen, sodass technische Teams den Systemzustand überwachen und zugleich die Privatsphäre der Nutzer respektieren können.
Compliance in automatisierten Workflows
Die Einbindung von Prüfungen in automatisierte Workflows erfordert die strikte Einhaltung eines Datenlebenszyklus-Managements. Prüfsignale geben Aufschluss über die Erreichbarkeit und tragen zu saubereren Workflow-Eingaben bei, müssen aber nach klaren Richtlinien zur Datenlöschung verwaltet werden. Unternehmen müssen sicherstellen, dass abgelaufene Prüfdatensätze aus ihren Systemen entfernt werden, um Vorschriften zur Datenaufbewahrung einzuhalten. Für Vorgänge mit hohem Volumen können Teams einen synchronen Batch-Endpunkt nutzen, der bis zu 100 Kennungen in einer Anfrage akzeptiert. Dieser Endpunkt liefert den gesamten Batch zurück oder schlägt als Ganzes fehl und folgt damit demselben synchronen Verarbeitungsmodell wie Einzelnummer-Prüfungen. Indem Unternehmen Batches in Echtzeit verarbeiten, ohne dauerhafte Hintergrundaufgaben anzulegen, können sie die Listenhygiene effizient steuern und zugleich strenge Datenschutzstandards einhalten.
Zugriffs- und Nutzungskontrollen verwalten
Die Aufsicht über Prüfaktivitäten ist ein zentraler Bestandteil eines konformen Workflows. Das Web-Dashboard von WA Lookup unterstützt die Verwaltung von API-Schlüsseln, den Nutzungsverlauf, Berichte auf Produktebene, aktuelle Prüfungen und 7-Tage-Trends. Compliance-Beauftragte und Operations-Manager können diese Werkzeuge nutzen, um Systemaktivitäten zu überprüfen und sicherzustellen, dass Prüfdienste gemäß den internen Datenschutzrichtlinien genutzt werden. Zudem müssen technische Leiter ihre Systeme so konfigurieren, dass die dokumentierten Parallelitäts- und Timeout-Kontrollen pro Nutzer eingehalten werden. Eine korrekte Konfiguration sorgt für stabile automatisierte Workflows, ohne den Dienst zu überlasten. Für fortgeschrittene Integrationen bietet die Plattform einen offiziellen MCP-Server (Model Context Protocol), der unter dem Pfad /mcp über Streamable HTTP / JSON-RPC erreichbar ist. Damit können MCP-kompatible KI-Clients mit dem vorhandenen API-Schlüssel synchrone Einzelnummer- und Kleinbatch-Prüfungen in Echtzeit durchführen, wodurch konforme Prüffunktionen auf moderne KI-gestützte Workflows ausgeweitet werden.
FAQ
Welche Rolle spielt die Datenminimierung bei der Telefonnummernprüfung?
Datenminimierung bedeutet, die Datenerhebung auf die Informationen zu beschränken, die für den vorgesehenen Dienst unbedingt erforderlich sind. In Prüf-Workflows heißt das, ein bestimmtes Erreichbarkeitssignal als Grundlage für interne Entscheidungen anzufordern, statt umfassende Nutzerprofile anzuhäufen.
Wie unterstützen Signale zur Plattformregistrierung die Compliance?
Signale zur Plattformregistrierung liefern einen Echtzeitindikator dafür, ob eine Telefonnummer derzeit auf einer bestimmten Messaging-Plattform registriert ist. So können Unternehmen Kontaktlisten bereinigen und ihre Strategien für die Ansprache mit flüchtigen Daten steuern, was die Einhaltung globaler Datenschutzvorschriften unterstützt.
Warum ist es wichtig, Prüfergebnisse als flüchtige Daten zu behandeln?
Werden Prüfergebnisse als flüchtig behandelt, bewahren Unternehmen Metadaten nicht länger als nötig auf. Klare Richtlinien zur Löschung abgelaufener Prüfdatensätze entsprechen den Best Practices im Datenschutz und verringern die Risiken einer langfristigen Datenaufbewahrung.
Welchen Vorteil bietet ein synchrones API-Antwortmodell für den Datenschutz?
Ein synchrones Modell liefert das Prüfergebnis in der auslösenden HTTP-Antwort. Diese Architektur macht asynchrone Task-Übermittlung, Polling oder herunterladbare Ergebnisdateien überflüssig und verkürzt so die Zeit, in der sich Daten in Übertragung oder in temporärer Speicherung befinden.
Wie können Unternehmen mehrere Nummern konform verarbeiten?
Teams können einen synchronen Batch-Endpunkt nutzen, der bis zu 100 E.164-Kennungen in einer einzigen Anfrage akzeptiert. Dieser Ansatz überträgt dieselben Grundsätze der Echtzeitverarbeitung und Datenminimierung auf größere Datensätze und liefert den gesamten Batch zurück oder schlägt als Ganzes fehl, ohne dauerhafte Hintergrundaufgaben anzulegen.